
No. 4 9 分钟阅读
供应链信任黑洞:ConnectWise 凭证泄露与 Microsoft 365 用户威胁
一、事件核心摘要
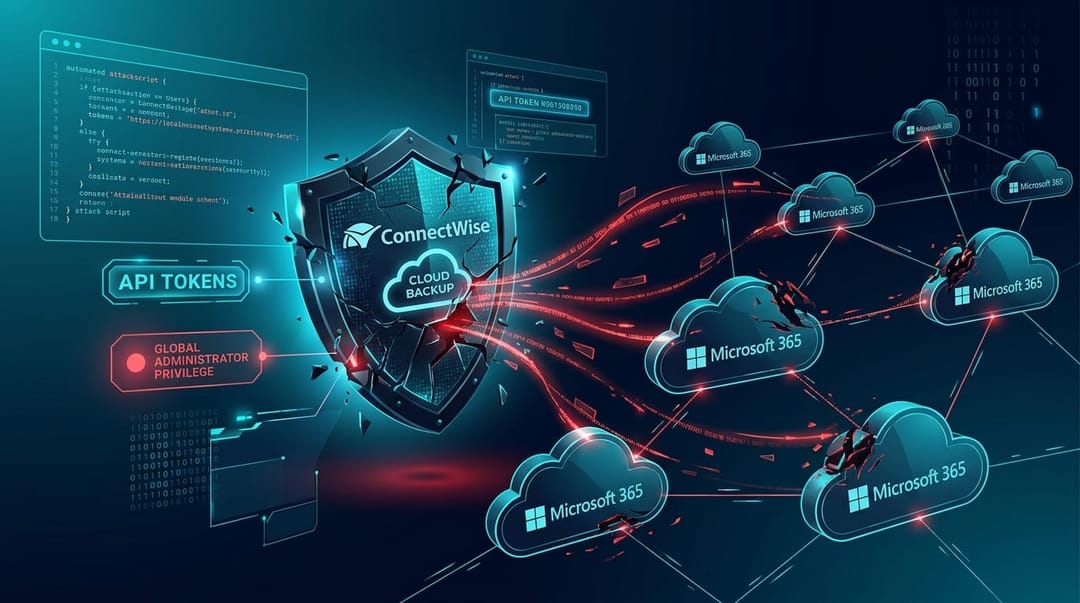
未知威胁行为者利用 ConnectWise Cloud Backup(原 SkyKick)的已泄露 Microsoft 365 应用凭证,对至少 173 个合作伙伴/客户租户 进行了未授权登录。
关键事实:
- 攻击发生在 2026年10月15日 06:13–08:34 UTC。
- 攻击者使用 IP
144.172.64.128,按租户 GUID 排序、间隔数秒依次访问,明显为自动化脚本行为。 - 该应用拥有极高权限:可访问邮箱、OneDrive、SharePoint、Teams 聊天及目录数据。
- ConnectWise 已暂时关闭 Cloud Backup 应用访问,并声称未发现备份数据本身被窃取。
- 同一 IP 此前(10月13–14日)对四家律师事务所租户进行了密码喷洒攻击。
更严重的是:在至少一个合作伙伴租户中,攻击者利用 ConnectWise 相关应用自我提升为 Global Administrator,并给其他可信应用(包括 MSP 管理工具和 Huntress 自身应用)添加新客户端密钥,从而将风险横向扩展。
二、技术细节与攻击路径
- 凭证类型:应用(Service Principal)凭证,而非用户账户。因此:
- 常规用户会话撤销无效。
- 已签发的令牌最长可有效约 90 分钟。
- 只要应用仍在租户中启用,风险持续存在,直至 ConnectWise 轮换凭证。
- 权限继承:攻击者完全继承了备份应用原有的 Graph API 权限,包括:
- 完整邮箱读写(通过 Exchange Web Services)
- OneDrive / SharePoint 文件
- Teams 聊天
- 目录数据读取(部分操作甚至不留审计痕迹)
- 横向扩展手段:
- ConnectWise Cloud Management for Teams 应用自我加入 Global Administrator 角色。
- 通过 Python 脚本为其他应用添加新 client secret。
- 这使攻击者可进一步控制 MSP 管理工具及其下游客户租户。
- 检测建议(来自 ConnectWise 与安全厂商):
- 在 Entra Admin Center → Sign-in logs → Service principal sign-ins 中,按 Application ID
506e08f9-6e9a-4da4-942b-a099a03644ae过滤。 - 关注非预期 Azure 范围的 IP(正常出口应为 Azure 私有 IPv6)。
- 审计 10月13日之后新增的应用凭证,以及任何 ConnectWise/SkyKick 应用加入目录角色的行为。
- 在 Entra Admin Center → Sign-in logs → Service principal sign-ins 中,按 Application ID
根据 Huntress、Todyl 等安全机构的检测数据,黑客的攻击链路呈现高度自动化与隐蔽性:
[黑客攻击机]
   │
   ├── 1. 使用泄露的 ConnectWise OAuth 客户端凭证
   ▼
[Microsoft Graph API]
   │
   ├── 2. 获取目标 M365 租户 Access Tokens (绕过 MFA / 密码)
   ▼
[窃取敏感数据 / 越权扩展]
   ├── 读取 Exchange/SharePoint/Teams 敏感文件
   └── 3. 部署后门应用 (ConnectWise Teams App -> 提权至 Global Admin -> 注入新 Secret)
- 凭证滥用与 API 伪造
- 攻击时间与来源:黑客于 UTC 时间 10月15日 06:13 至 08:34,集中通过 IP
144.172.64[.]128使用伪造的脚本(基于 GUID 升序)按顺序遍历目标租户。 - 绕过防御:攻击者并非通过常规用户界面登录,而是直接利用 ConnectWise 的 App ID (
506e08f9-6e9a-4da4-942b-a099a03644ae) 调用 Microsoft Graph API 获取访问令牌(Token)。这使得重置用户密码或强制注销用户会话(Revoke Sessions)完全无效。
- 攻击时间与来源:黑客于 UTC 时间 10月15日 06:13 至 08:34,集中通过 IP
- 滥用高危 OAuth 权限
- 备份应用本身拥有高强度的读取/写入权限(EWS 邮件全量读取、OneDrive/SharePoint 档案库访问等)。
- 审计盲区:通过 Microsoft Graph API 进行的目录读取等操作,在许多标准 Azure/Entra 审计日志中不留痕迹,极难被传统的 SIEM 系统感知。
- 二次提权与持久化(横向扩张)
- 在部分受害租户中,黑客利用另一个名为 ConnectWise Cloud Management for Teams 的应用(App ID:
24205314-2b89-4e07-a2a4-579e898a5640)将其自身直接提升为 Global Administrator(全局管理员)。 - 凭证注入:黑客运行 Python 脚本,向租户内其他被信任的第三方管理工具(包括 MSP 管理应用以及安全监控软件如 Huntress 平台自身)中注入新的 Client Secret,确保即便 ConnectWise 凭证被重置,黑客依然持有后门控制权。
- 在部分受害租户中,黑客利用另一个名为 ConnectWise Cloud Management for Teams 的应用(App ID:
三、影响范围与风险评估
| 维度 | 评估 |
|---|---|
| 直接影响 | 173 个租户已确认未授权登录 |
| 潜在影响 | 所有安装该应用的租户均暴露,直至凭证轮换 |
| 数据风险 | 邮箱、文件、Teams、目录信息均可能被读取 |
| 供应链风险 | 极高 —— 单一供应商凭证即可穿透多层客户环境 |
| 审计盲区 | 部分 Graph 目录读取不留痕迹,难以事后证明是否被访问 |
此事件本质上是一次 第三方应用凭证供应链攻击,而非传统的用户账户被盗。备份类应用为了完成业务必须拥有广泛权限,这正是攻击者利用的根本弱点。
四、独立观点与思考
1. 供应链安全的“单点失效”问题再次被放大
ConnectWise 作为 MSP 生态中的重要供应商,其 Cloud Backup 应用被广泛部署。一旦应用凭证泄露,影响会呈指数级放大——不仅影响直接客户,还可能通过 MSP 工具进一步波及最终客户。这与近年来的 SolarWinds、Kaseya 等事件一脉相承,说明我们对“可信第三方应用”的信任模型依然过于脆弱。
2. “最小权限”在备份场景中几乎是伪命题
备份服务天然需要读取几乎所有数据。现实中很难真正实现最小权限。更可行的方向是:
- 强制应用凭证短期轮换与硬件绑定
- 对高权限应用实施持续行为基线监控(而非仅登录监控)
- 要求供应商提供“只写不可读”或“加密后备份”等更安全架构选项
3. 应用身份(App Identity)管理被严重忽视
多数组织的安全运营仍聚焦于用户身份。Service Principal 的登录日志、凭证生命周期、权限变更往往缺乏同等强度的监控与响应流程。本次事件中,攻击者通过添加 client secret 实现持久化,正是利用了这一盲区。
4. 自动化攻击速度极快,人工响应窗口极短
攻击者在约 2 小时内遍历 173 个租户,间隔仅数秒。这要求防御方必须依赖自动化检测与快速阻断,而非依赖人工发现后再行动。
5. 对 MSP 与最终客户的建议优先级
- 立即行动:禁用该应用,直到 ConnectWise 明确确认凭证已全部轮换。
- 审计:检查 Global Administrator 角色变更、新添加的应用密钥、异常 Service Principal 登录。
- 长期:将第三方高权限应用纳入“高风险资产”清单,定期评估其必要性与权限范围;推动供应商提供更细粒度的权限控制与审计日志导出能力。
五、结论
软件供应链安全的“盲信任危机”从代码层面转向了身份与 OAuth 授权
过去几年,业界焦点多集中于软件源代码注入或更新服务器篡改(例如同文提及的 AOMEI 供应链攻击)。然而,OAuth 凭证与 API 密钥的泄露已悄然成为威胁更大、更难防护的供应链死穴。企事业单位普遍信任第三方 SaaS/MSP 应用的授权请求,盲目授予“全量读写”权限,使得黑客无需破解任何企业自身边界,只需突破供应链下游一个工具即可穿透上百家客户。
Service Principal(服务主体)与 API 访问成为 SOC 监控的最大死角
目前大多数企业的检测响应机制仍建立在“用户身份(User Principal)”之上(如关注 MFA、异地登录、密码爆破)。然而,服务主体(Service Principal / App Registration) 的行为模式常被视为“系统正常流量”而忽视:
- 很多安全团队甚至没有开启 Microsoft Graph Activity Logs;
- 服务主体颁发的 Token 在有效期内(最长 90 分钟)无法被常规手段立即废除;
- 黑客利用 Graph API 进行数据窃取时缺少可追溯的审计日志(Non-audited API Reads)。
MSP 工具的“过度权限(Over-privileged Access)”设计弊端暴露无遗
为方便实施备份与运维,MSP 工具倾向于向客户索要“一劳永逸”的最高权限(如 Full Mailbox Access、Global Admin)。这种权限设计违背了最小权限原则(PoLP)。一旦备份软件供应商自身的密钥管理出现失误(无论是内部员工泄露、CI/CD 管道硬编码还是服务器被入侵),后果将是毁灭性的生态级塌陷。
这是一次典型的“供应商应用凭证被盗 → 大规模租户横向访问”事件。它再次证明:在云环境中,第三方应用的身份与权限管理,其重要性已不亚于用户身份管理。
ConnectWise 的快速响应(关闭应用访问)是积极的,但根本问题在于:高权限应用的凭证一旦泄露,损害已经发生。未来类似事件几乎必然继续出现,除非整个行业在应用身份治理、凭证生命周期管理和供应链透明度上做出实质性改进。
参考来源
- Huntress 研究报告
- Todyl 检测分析
- ConnectWise 官方公告
- The Hacker News 原文
本分析基于公开报道内容,独立观点仅代表作者对事件的解读与思考。